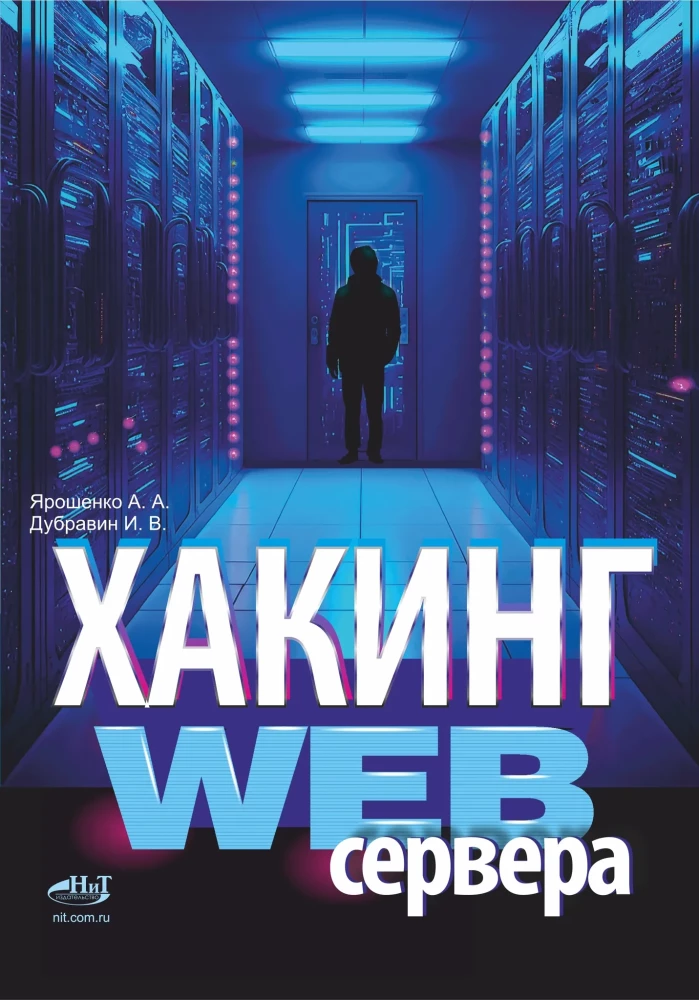
Hacking des Webservers
Autor: Алексей Ярошенко, Игорь Дубравин
Verlag: Nauka i tekhnika
Altersgrenzen: 16+
Jahr der Veröffentlichung: 2023
ISBN: 9785907592216
Anzahl der Seiten: 304
Größe: 232х165х12 mm
Einbandart: Soft
Gewicht: 290 g
ID: 1740430
Dieses Buch zeigt, wie man unbefugten Zugriff auf einen Webserver erhält oder einfach gesagt, wie man ihn hackt.
(Hinweis: Das Material dient nur zu Informationszwecken und jeder entscheidet selbst, wie er es nutzt. Die gesamte Verantwortung für die Nutzung des Materials dieses Buches zu illegalen Zwecken liegt beim Leser).
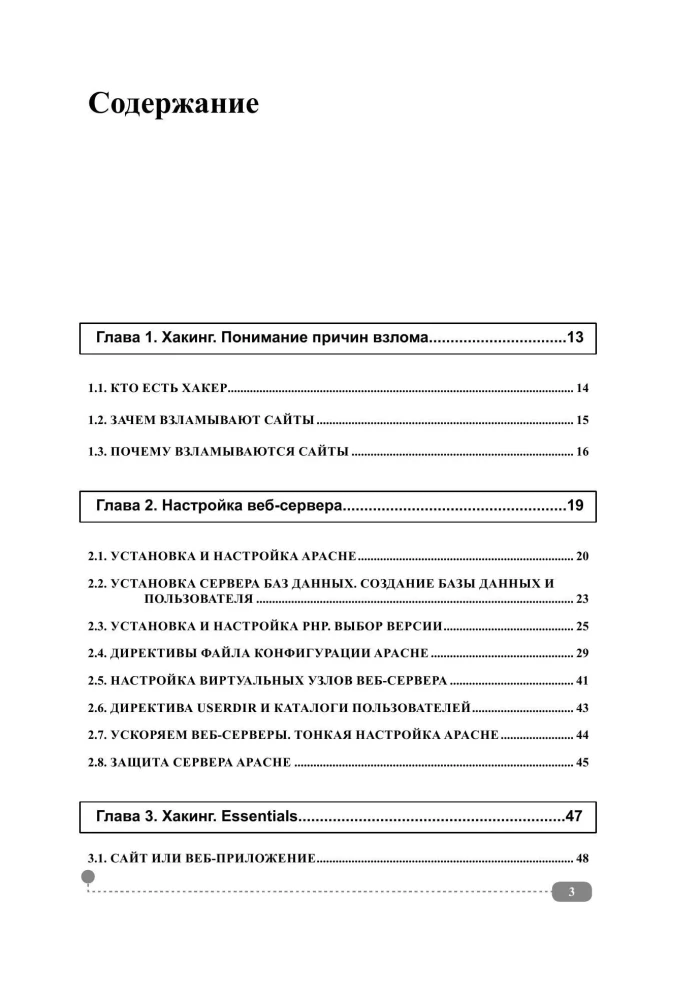
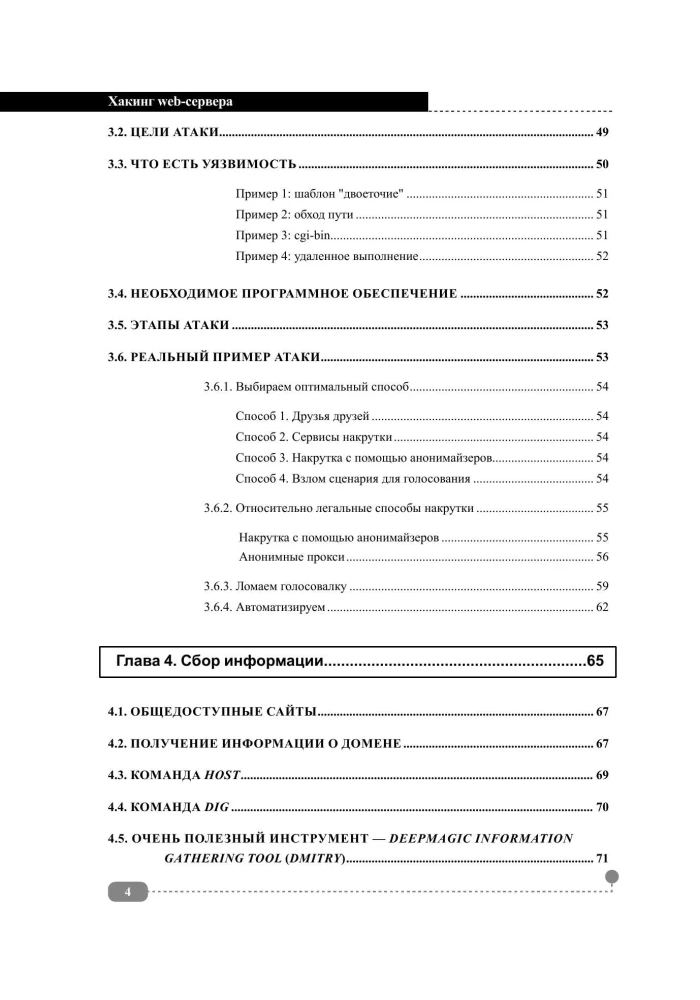
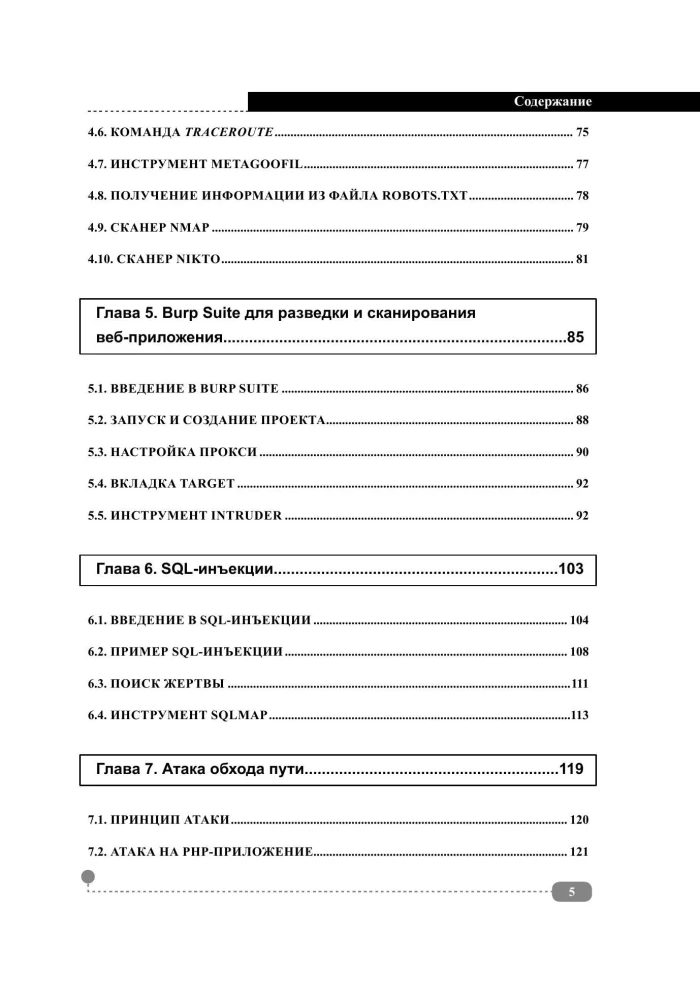
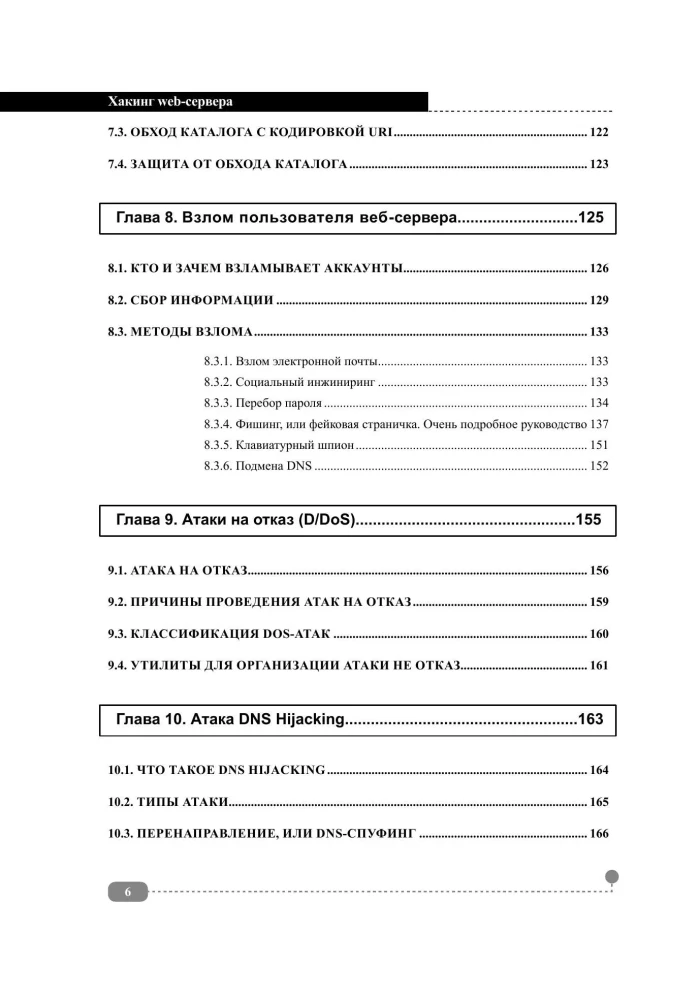
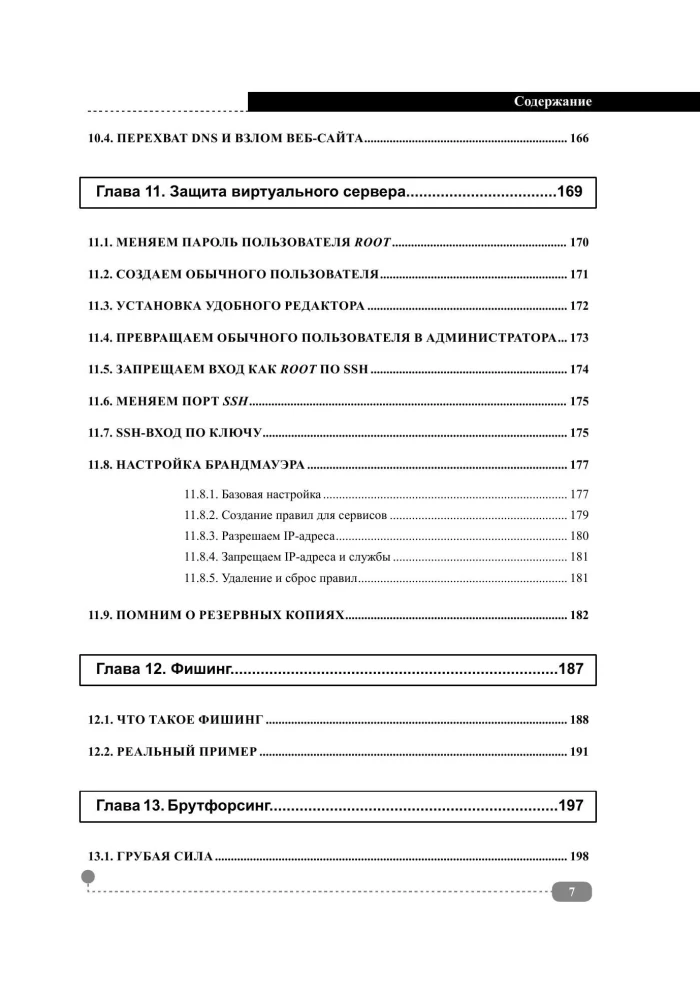
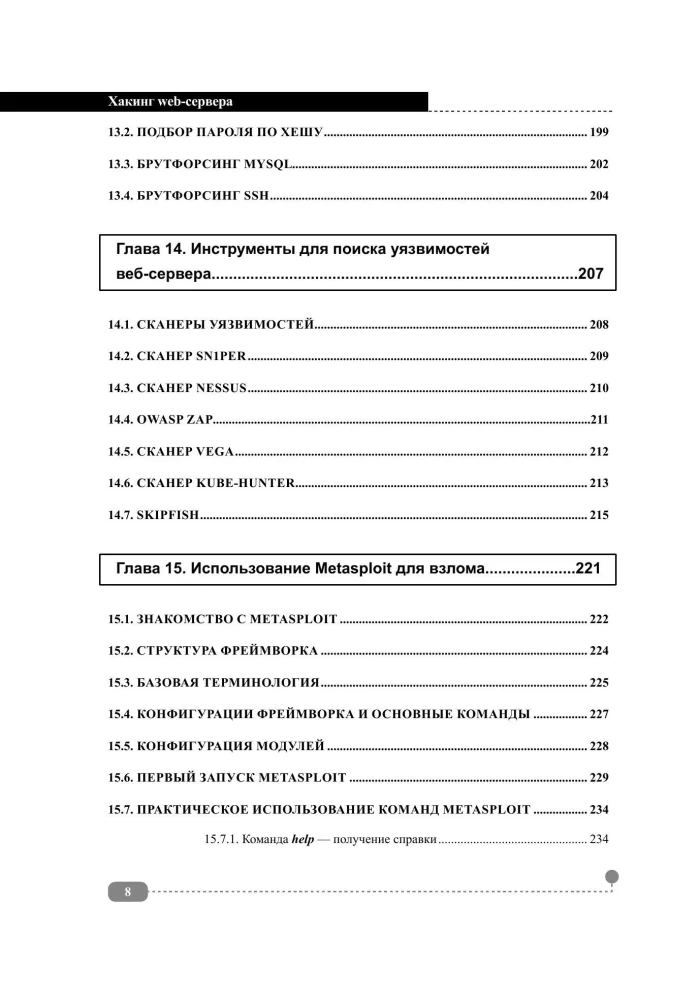
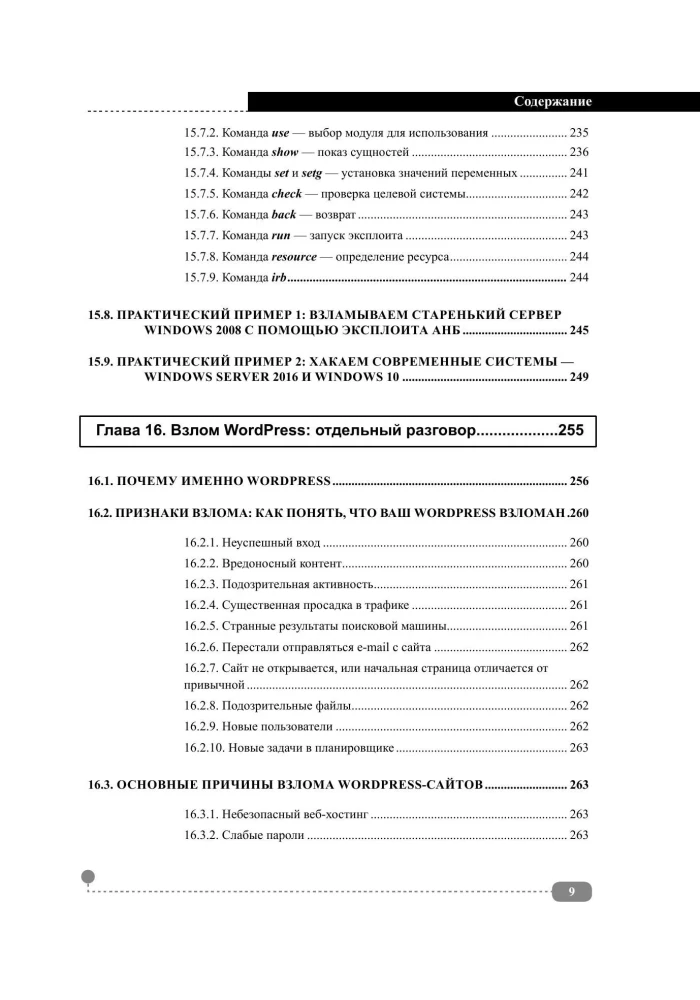
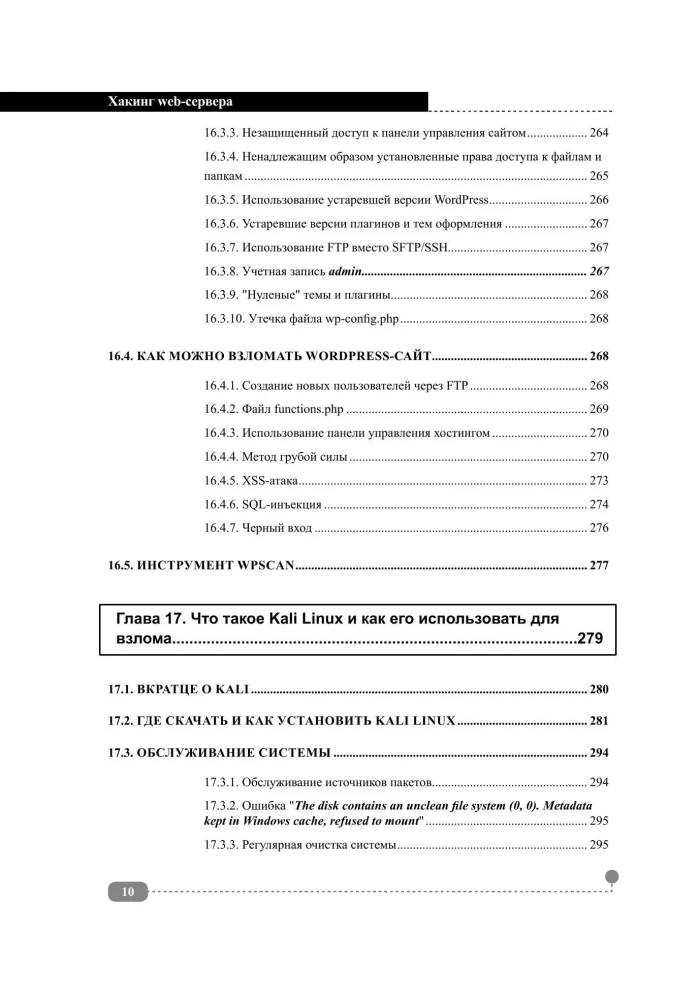
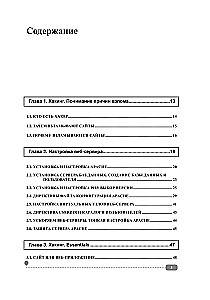
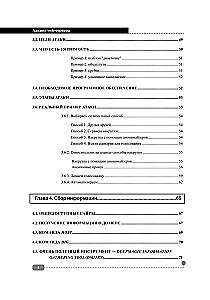
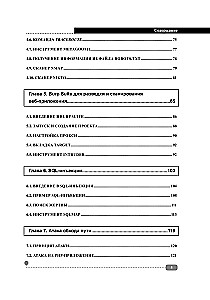
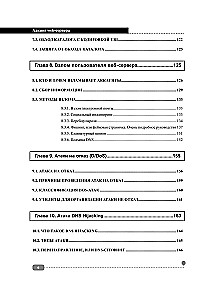
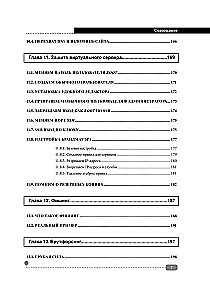
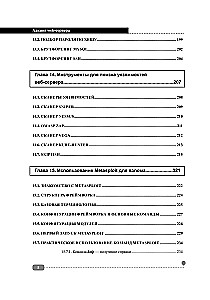
Um Schwachstellen zu identifizieren, wird gezeigt, wie man einen Webserver installiert und konfiguriert, sowie welche Software zur Testung verschiedener Hacking-Methoden installiert werden sollte. Wir widmen uns der Informationssammlung, denn je mehr Informationen ein Hacker über sein Ziel sammelt, desto erfolgreicher wird der Hack sein. Anschließend arbeiten wir mit Burp-Suite (zur Aufklärung und zum Scannen von Webanwendungen); wir lernen, wie man SQL-Injection, Pfadumgehungsangriffe, Denial-of-Service (DDoS) und DNS-Hijacking-Angriffe einsetzt.
Wir werden über den Schutz eines virtuellen Servers sprechen; wir erfahren, ob der Hack von Benutzern des Webservers von Nutzen ist, wie man Phishing und Brute-Forcing einsetzt und welche Werkzeuge zur Suche nach Schwachstellen des Webservers verwendet werden können. Besonderes Augenmerk wird auf das Hacken von WordPress, die Nutzung von Metasploit und Kali Linux zum Hacken gelegt.
Für die meisten Aufgaben sind keine fortgeschrittenen Kenntnisse erforderlich, außer sicheren Computerkenntnissen. Für diejenigen, die robustere Techniken erlernen möchten, sind Grundkenntnisse in der Programmierung erforderlich.
Bestseller