Web-serverio hakavimas
Autorius: Aleksej Jarošenko, Igor Dubravin
Publisher: Nauka i tekhnika
Amžiaus ribos: 16+
Išleidimo metai: 2023
ISBN: 9785907592216
Puslapių skaičius: 304
Dydis: 232h165h12 mm
Viršelio tipas: Soft
Svoris: 290 g
ID: 1740430
Ši knyga papasakos, kaip gauti neleidžiamą prieigą prie web-serverio, arba, paprastai tariant, kaip jį įsilaužti.
(Pastaba. Medžiaga yra informacinio pobūdžio, ir kiekvienas pats nusprendžia, kaip ją naudoti. Visa atsakomybė už šios knygos medžiagos naudojimą priešingai teisėtiems tikslams tenka pačiam skaitytojui).
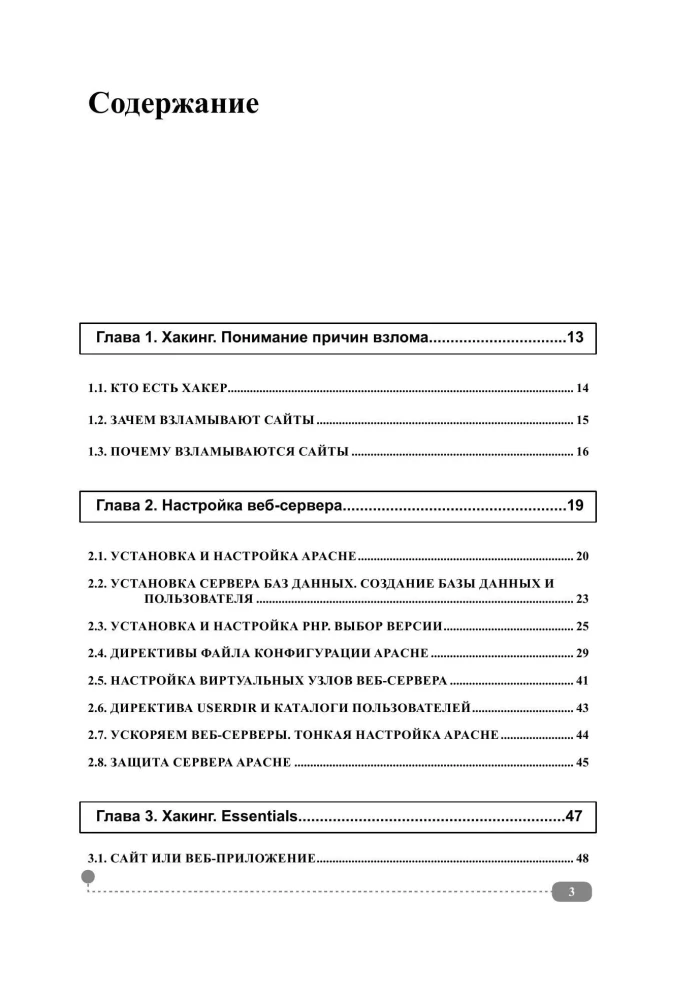
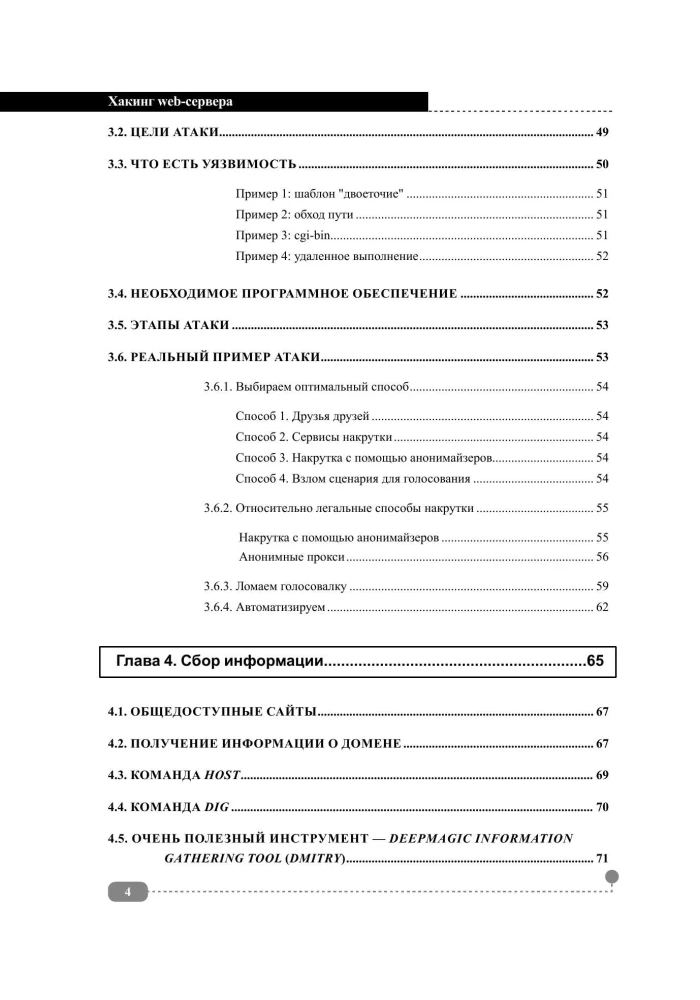
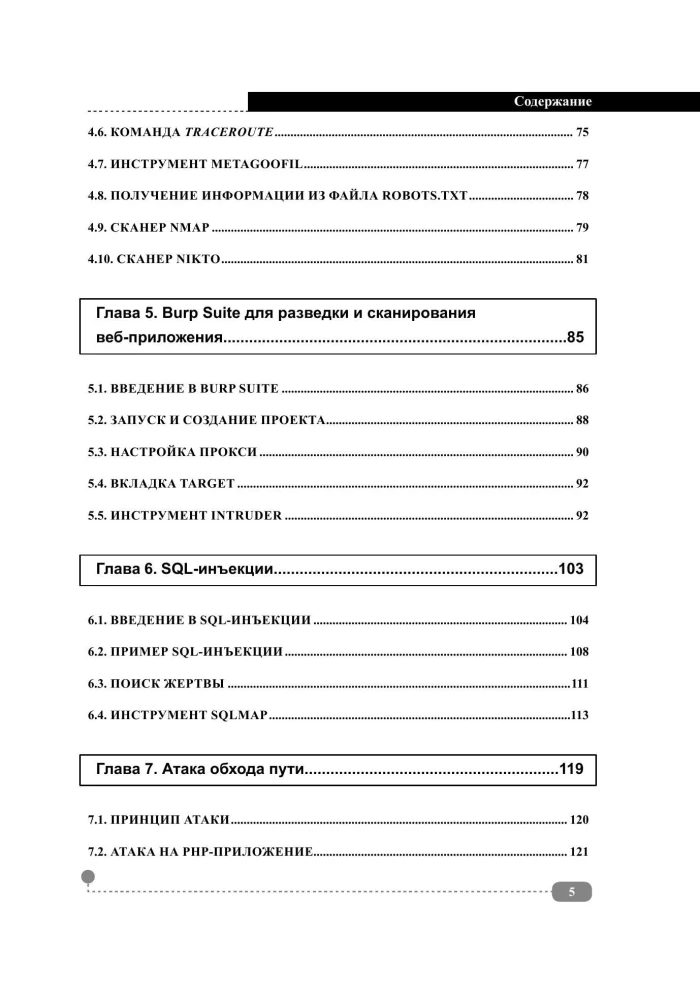
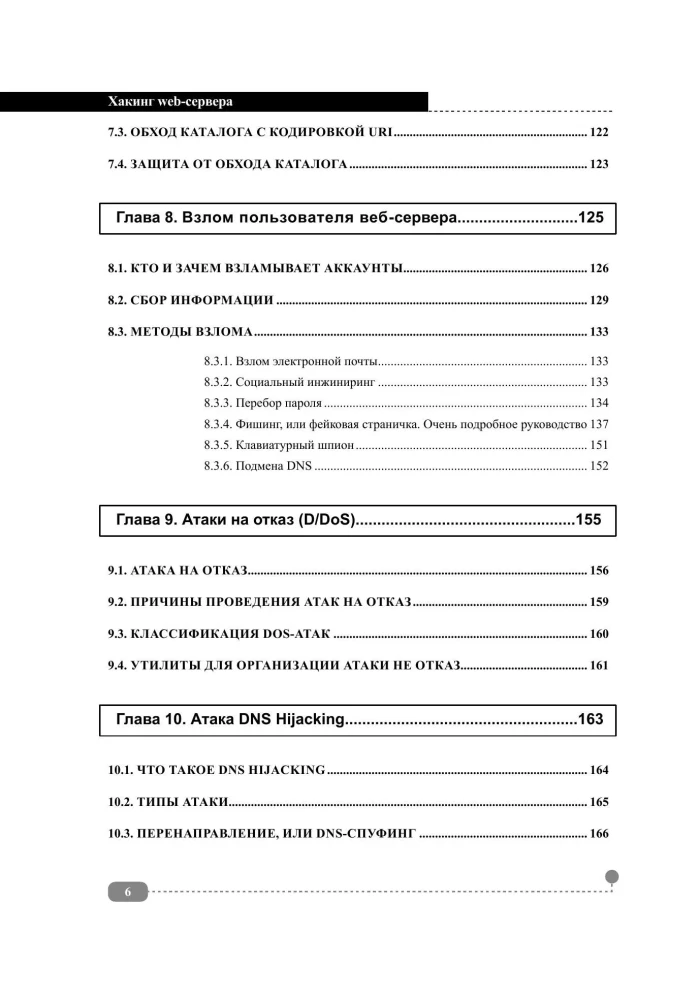
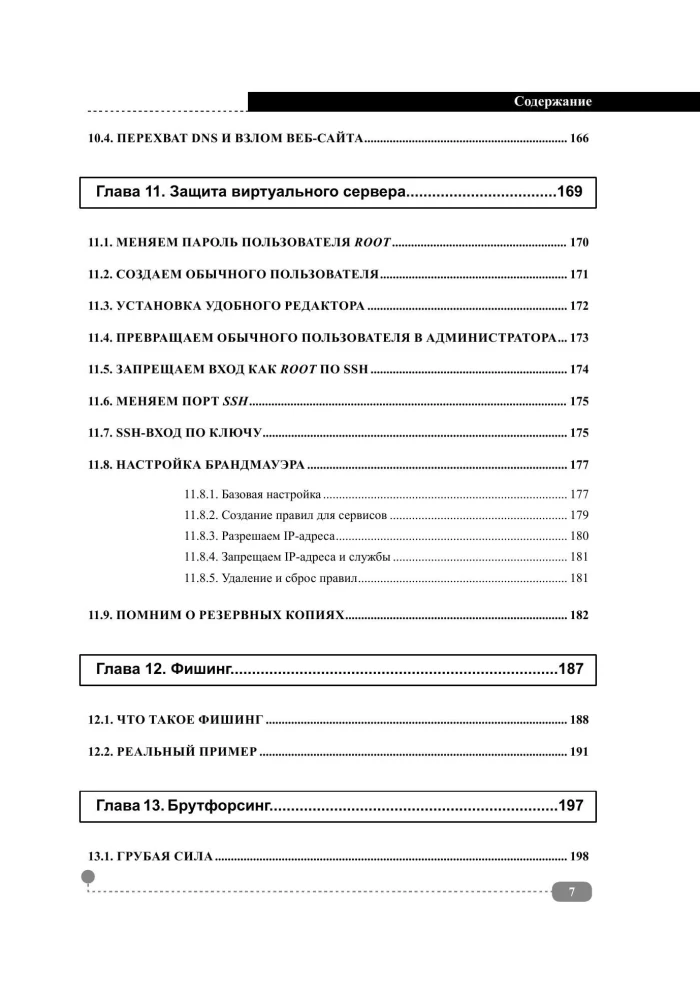
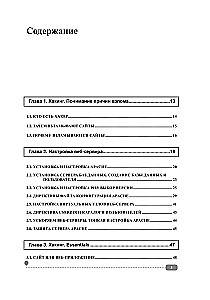
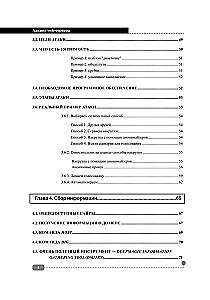
Siekiant nustatyti pažeidžiamumus, bus parodyta, kaip įdiegti ir sukonfigūruoti web-serverį, taip pat kokią programinę įrangą įdiegti, kad būtų galima išbandyti įvairius įsilaužimo metodus. Skirsime dėmesio informacijos rinkimui, nes kuo daugiau informacijos hackeris surinks apie auką, tuo sėkmingesnis bus įsilaužimas. Vėliau dirbsime su Burp-Suite (žvalgybai ir web-programos skenavimui); sužinosime, kaip naudoti SQL injekcijas, kelio apėjimo ataką, atsisakymo (D/DoS) ataką ir DNS Hijacking ataką.
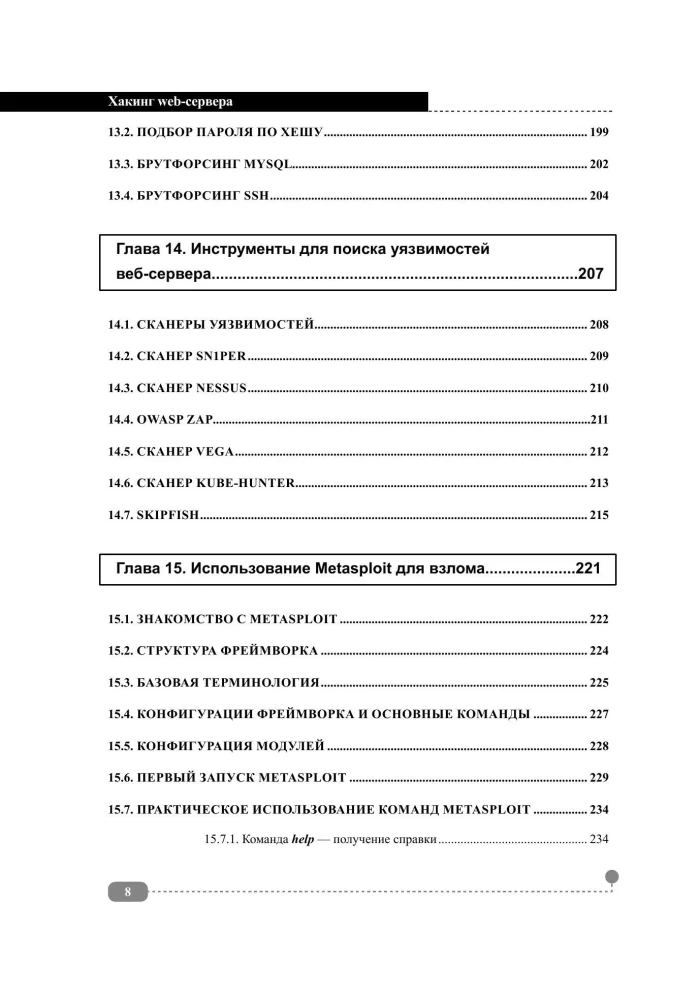
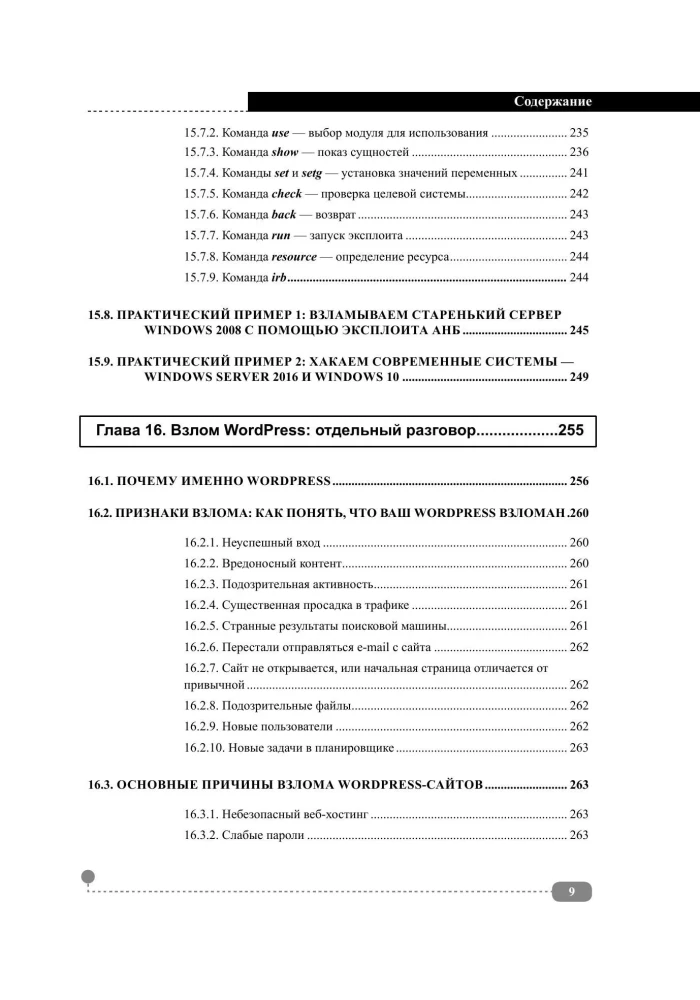
Pakalbėsime apie virtualaus serverio apsaugą; sužinosime, ar vartotojo, naudojančio web-serverį, įsilaužimas bus naudingas, kaip naudoti phishingą ir bruteforcingą, ir kokiais įrankiais pasinaudoti pažeidžiamumų paieškai web-serveriuose. Atidžiai išnagrinėsime WordPress įsilaužimą, Metasploit ir Kali Linux naudojimą įsilaužimams.
Daugelio užduočių atlikimui nereikės rimtų žinių, išskyrus patikimas kompiuterio naudojimo įgūdžius. O tiems, kurie nori išmokti „rimtesnių“ triukų, prireiks programavimo pagrindų žinių.
Bestsellers