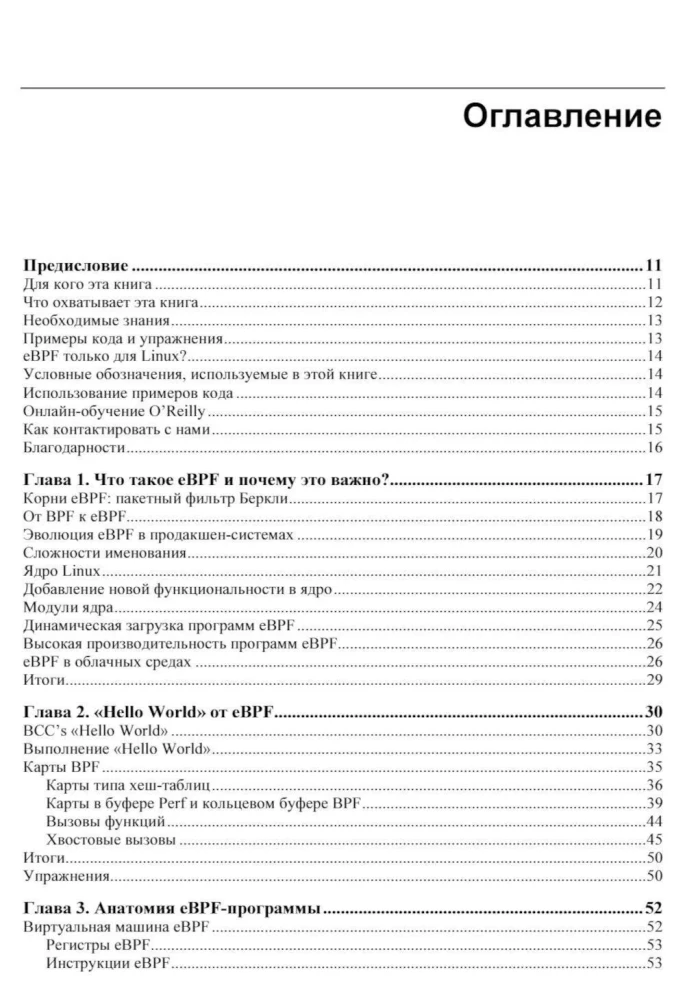
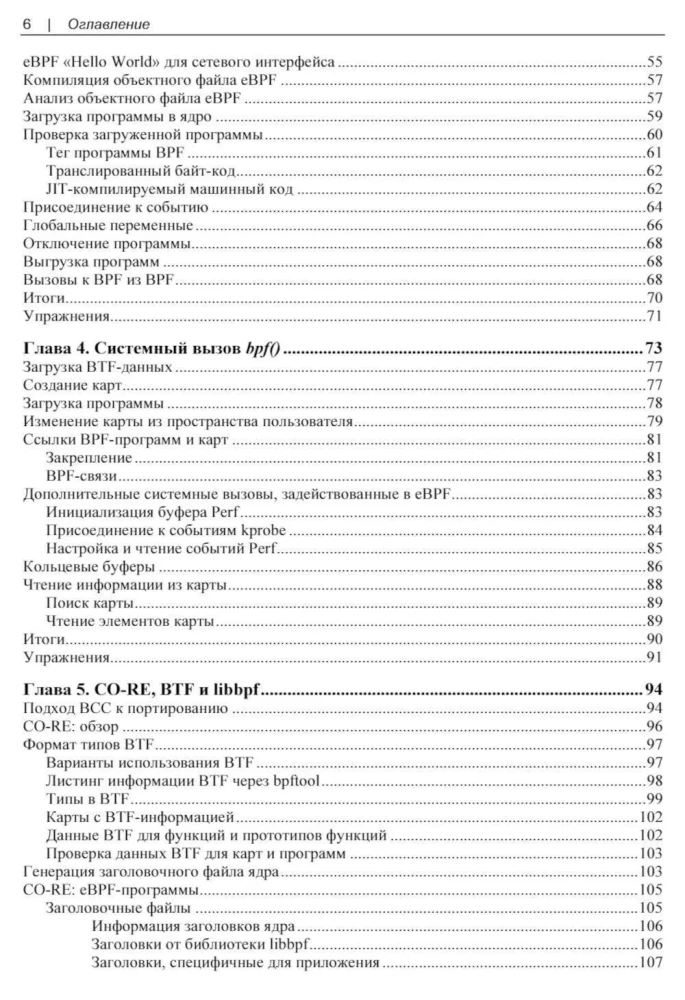
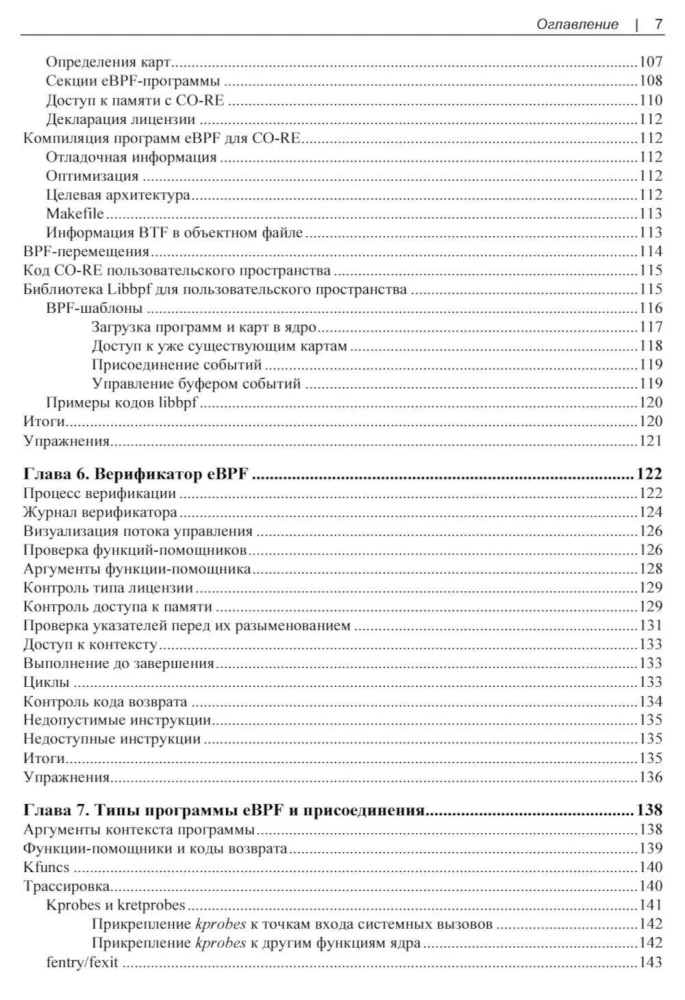
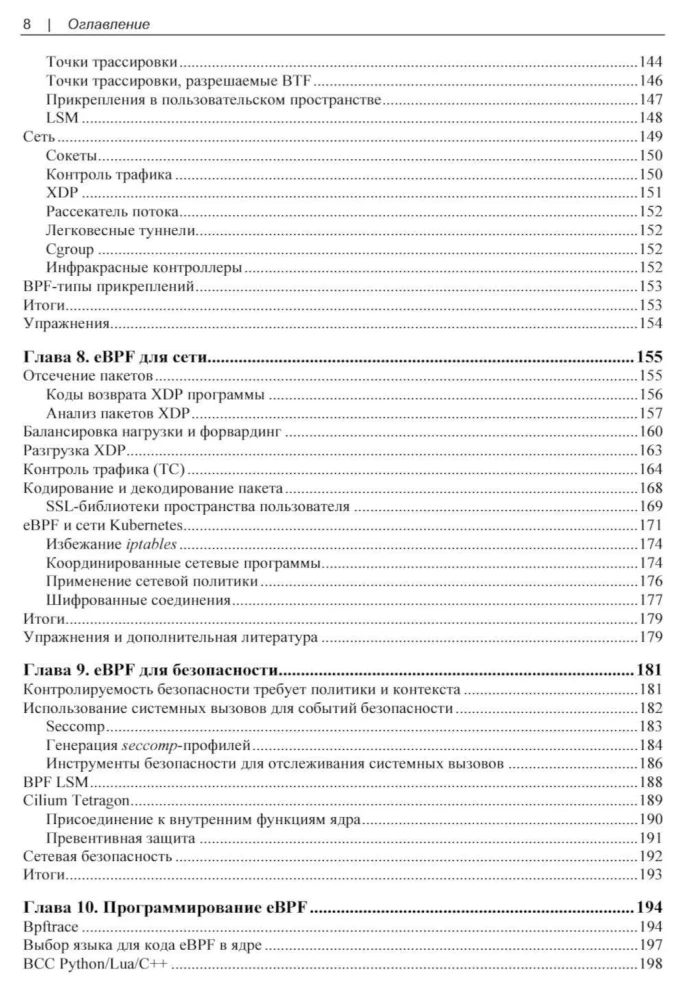
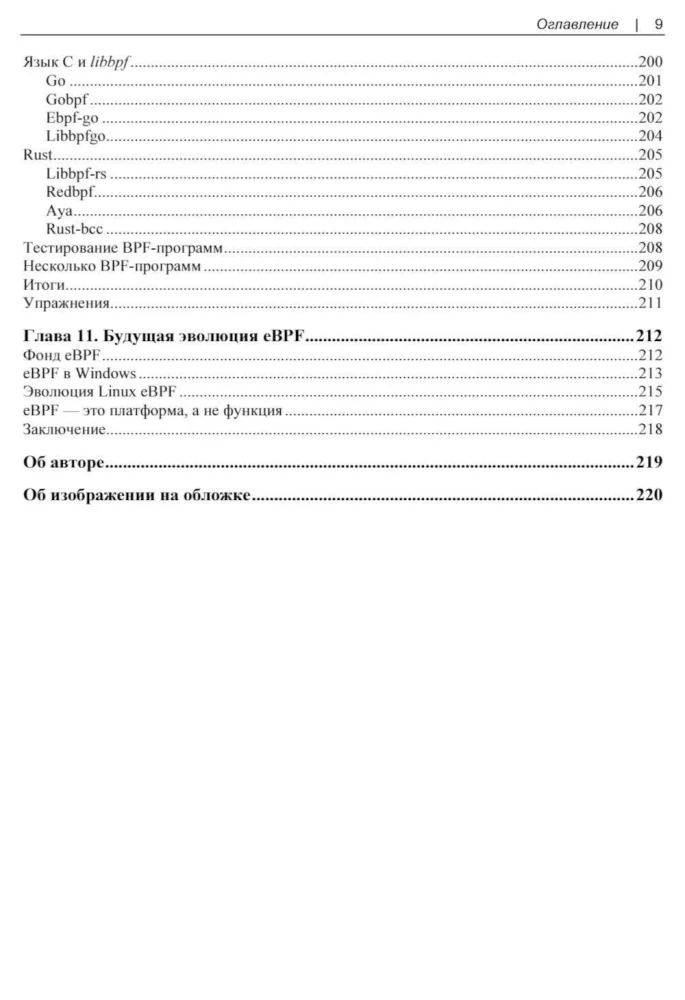
Ein Buch über die Technologie eBPF, die auf dem berühmten Paketfilter basiert, der an der Universität Berkeley (Berkeley Packet Filter) erfunden wurde, und es ermöglicht, benutzerdefinierte Pakete in den Linux-Kernel einzuschleusen und somit das Verhalten und die Funktionen des Kernels zu modifizieren. Im Buch wird behandelt, wie eBPF mit der Struktur des Linux-Kernels und seinen Erweiterungen zusammenhängt, welche Systemaufrufe beim Betrieb von eBPF verwendet werden, welche Rolle eBPF bei der Sicherheit spielt. Es wird über das Programmieren von Modulen für eBPF berichtet, die praktischen Aspekte der Nutzung dieses Mechanismus erklärt: das Portieren von Programmen von einer Distribution zur anderen und von einem Unternehmensserver in die Cloud.
Bestseller