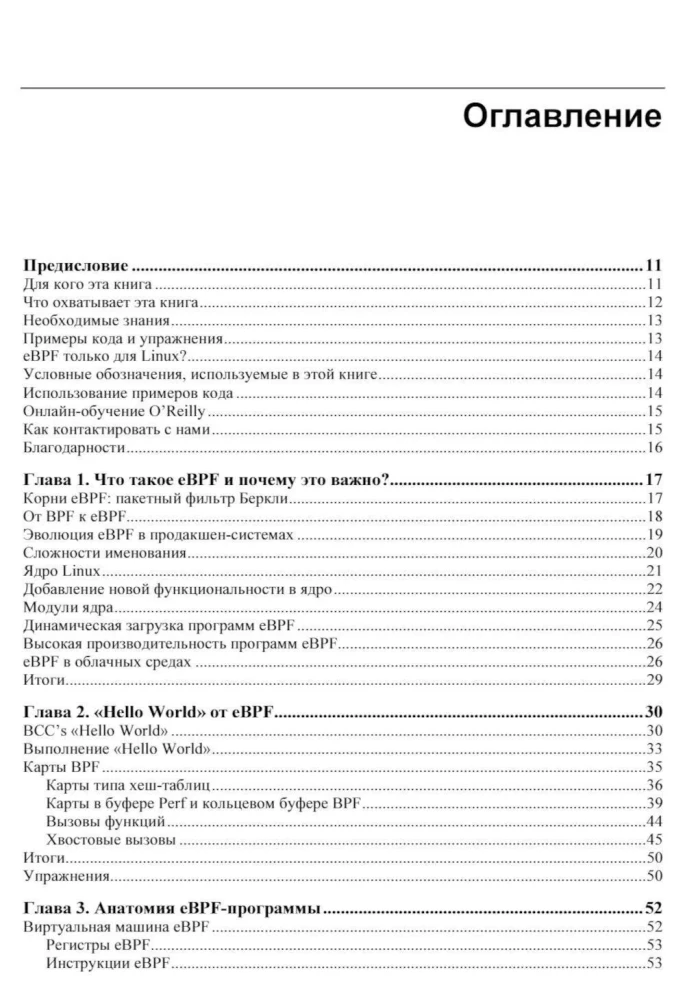
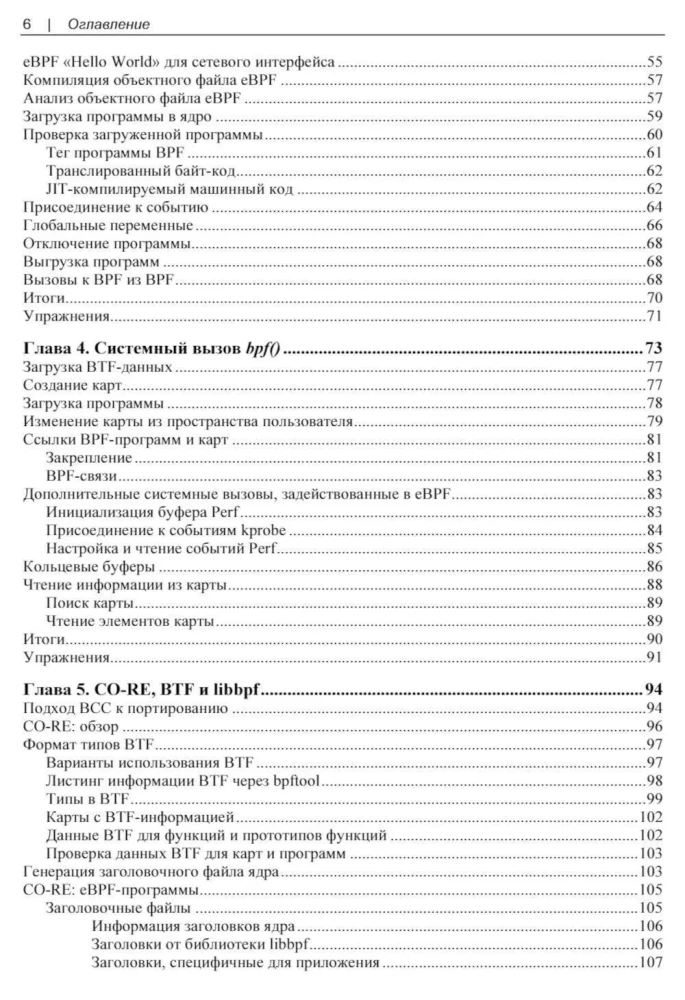
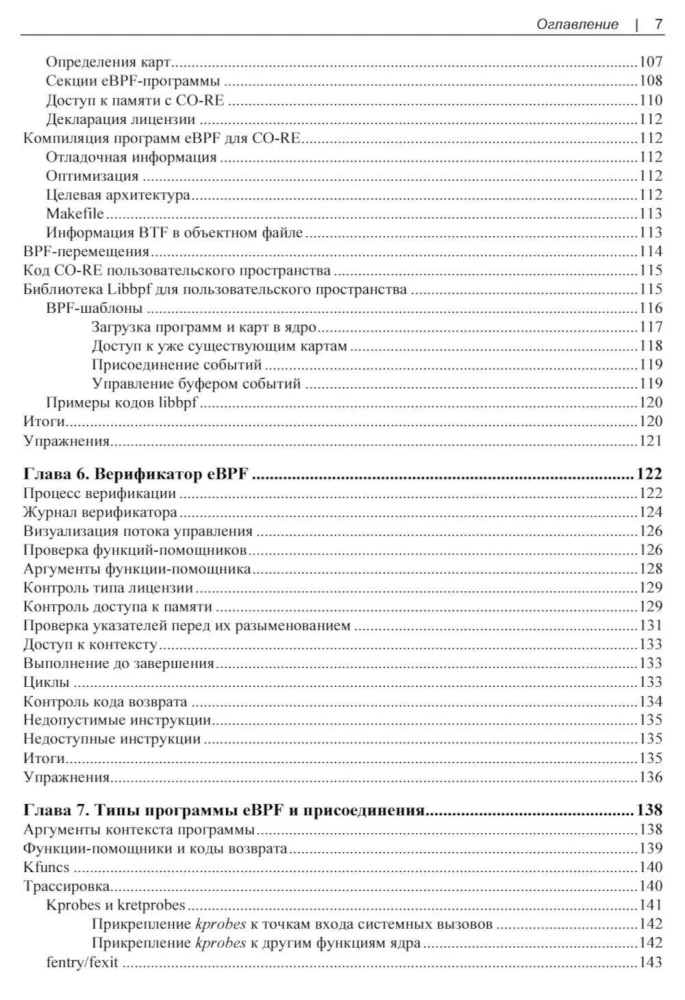
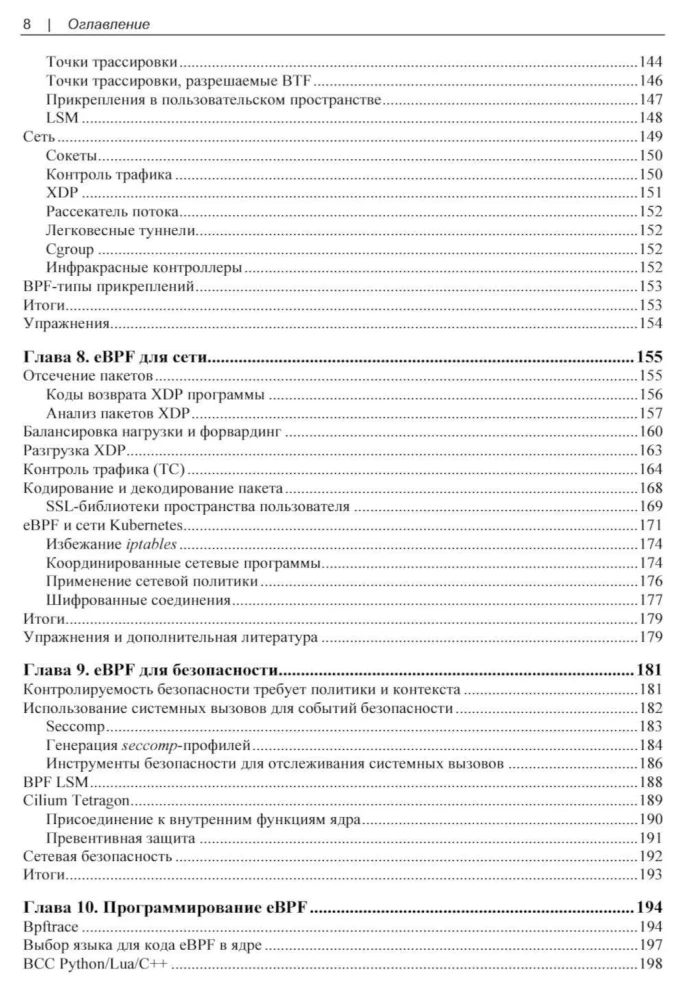
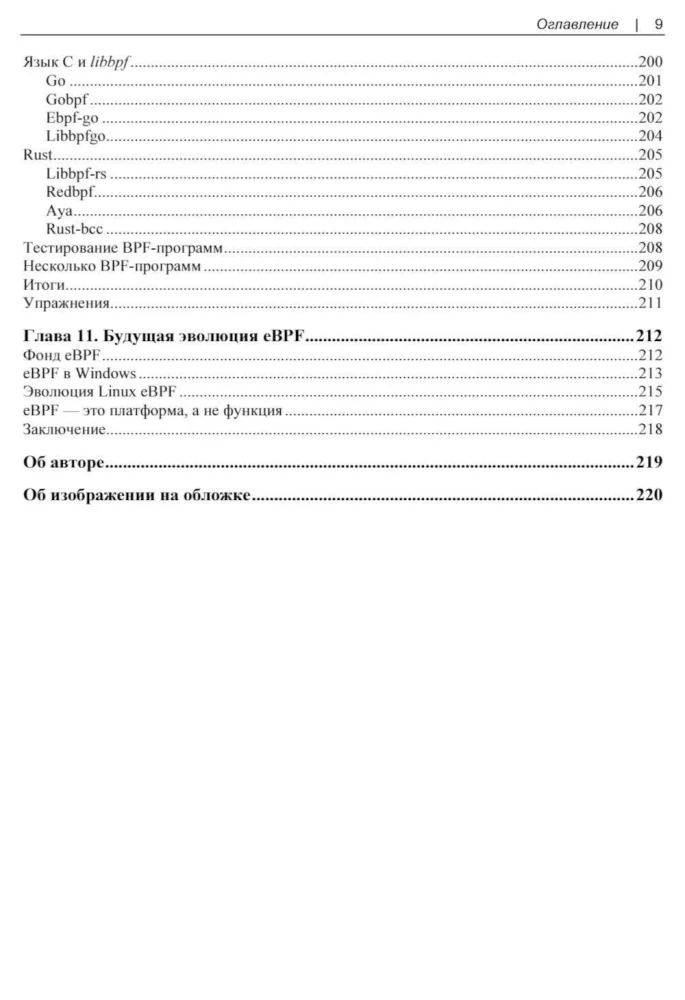
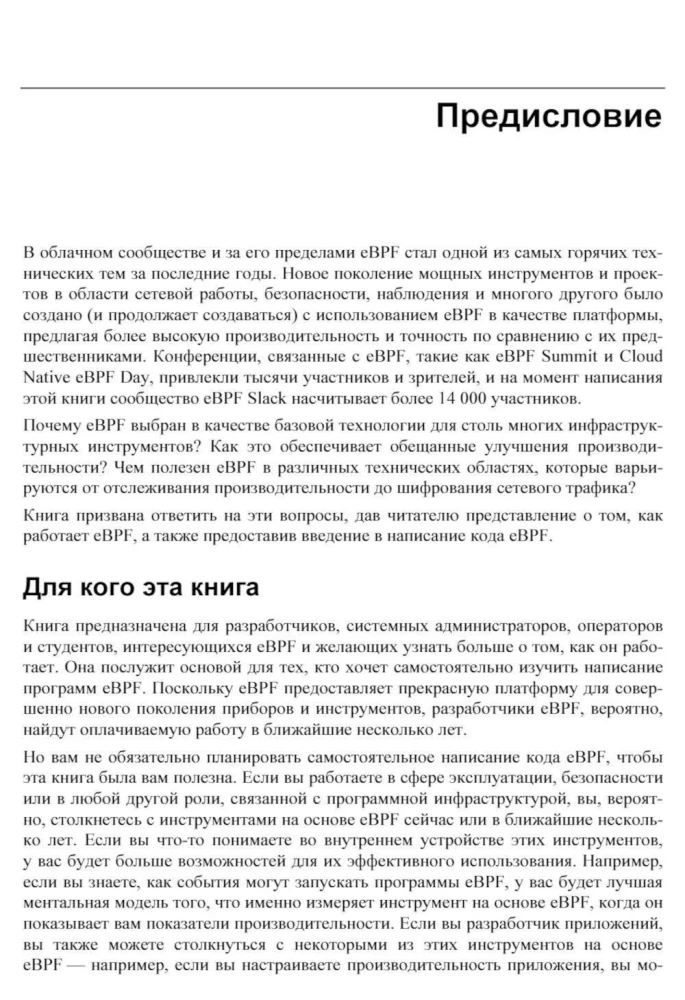
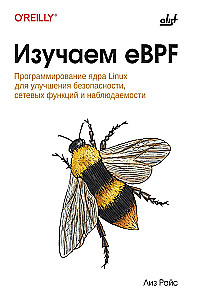
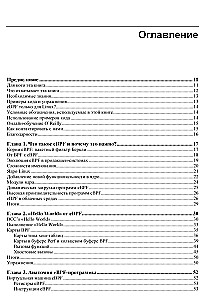
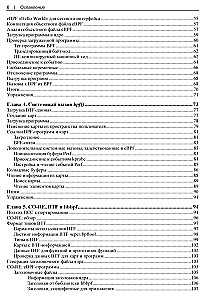
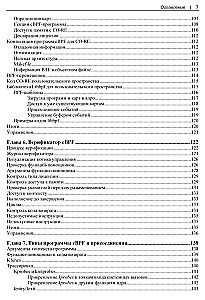
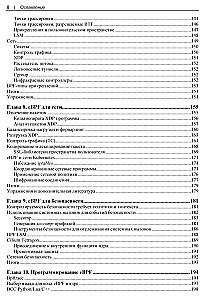
Książka na temat technologii eBPF, opartej na słynnym filtrze pakietów, wynalezionym na Uniwersytecie Berkeley (Berkeley Packet Filter), który pozwala na przesyłanie pakietów użytkowników do jądra Linux i modyfikowanie w ten sposób jego zachowania i funkcji. W książce omówiono, jak eBPF odnosi się do struktury jądra Linux oraz jego rozszerzeń, jakie wywołania systemowe są stosowane przy obsłudze eBPF oraz jaką rolę eBPF odgrywa w zapewnieniu bezpieczeństwa. Opisano programowanie modułów dla eBPF, wyjaśniono praktyczne aspekty użycia tego mechanizmu: przenoszenie programów z dystrybucji do dystrybucji oraz z serwera korporacyjnego do chmury.
Wyprzedane
€ 14.49
Wyprzedane
€ 14.49
Bestsellery
Bestseller
€ 14.99
Dostępny
Do siebie z czułością. Książka o tym, jak doceniać i dbać o siebie
Ольга Примаченко
€ 11.59
Dostępny
Pasujemy do siebie: Jak teoria przywiązania pomoże stworzyć harmonijne relacje
Амир Левин, Рэйчел Хеллер
€ 11.99
Dostępny
Niewidzialne kobiety: Dlaczego żyjemy w świecie stworzonym tylko dla mężczyzn. Nierówność oparta na danych
Кэролайн Криадо Перес
€ 6.99
Dostępny
Jak rozmawiać, aby dzieci słuchały, i jak słuchać, aby dzieci mówiły
Элейн Мазлиш, Адель Фабер